İlk sorunu siz öğrenin.Telefon çalmadan önce.

Network Tool şirket ağınızdaki her switch’i, router’ı, sunucuyu ve yazıcıyı izler; kayıtlarını ve trafiğini okur, bir şey bozulduğu anda doğru kişiye haber verir. Kendi Linux sunucunuzda çalışır.

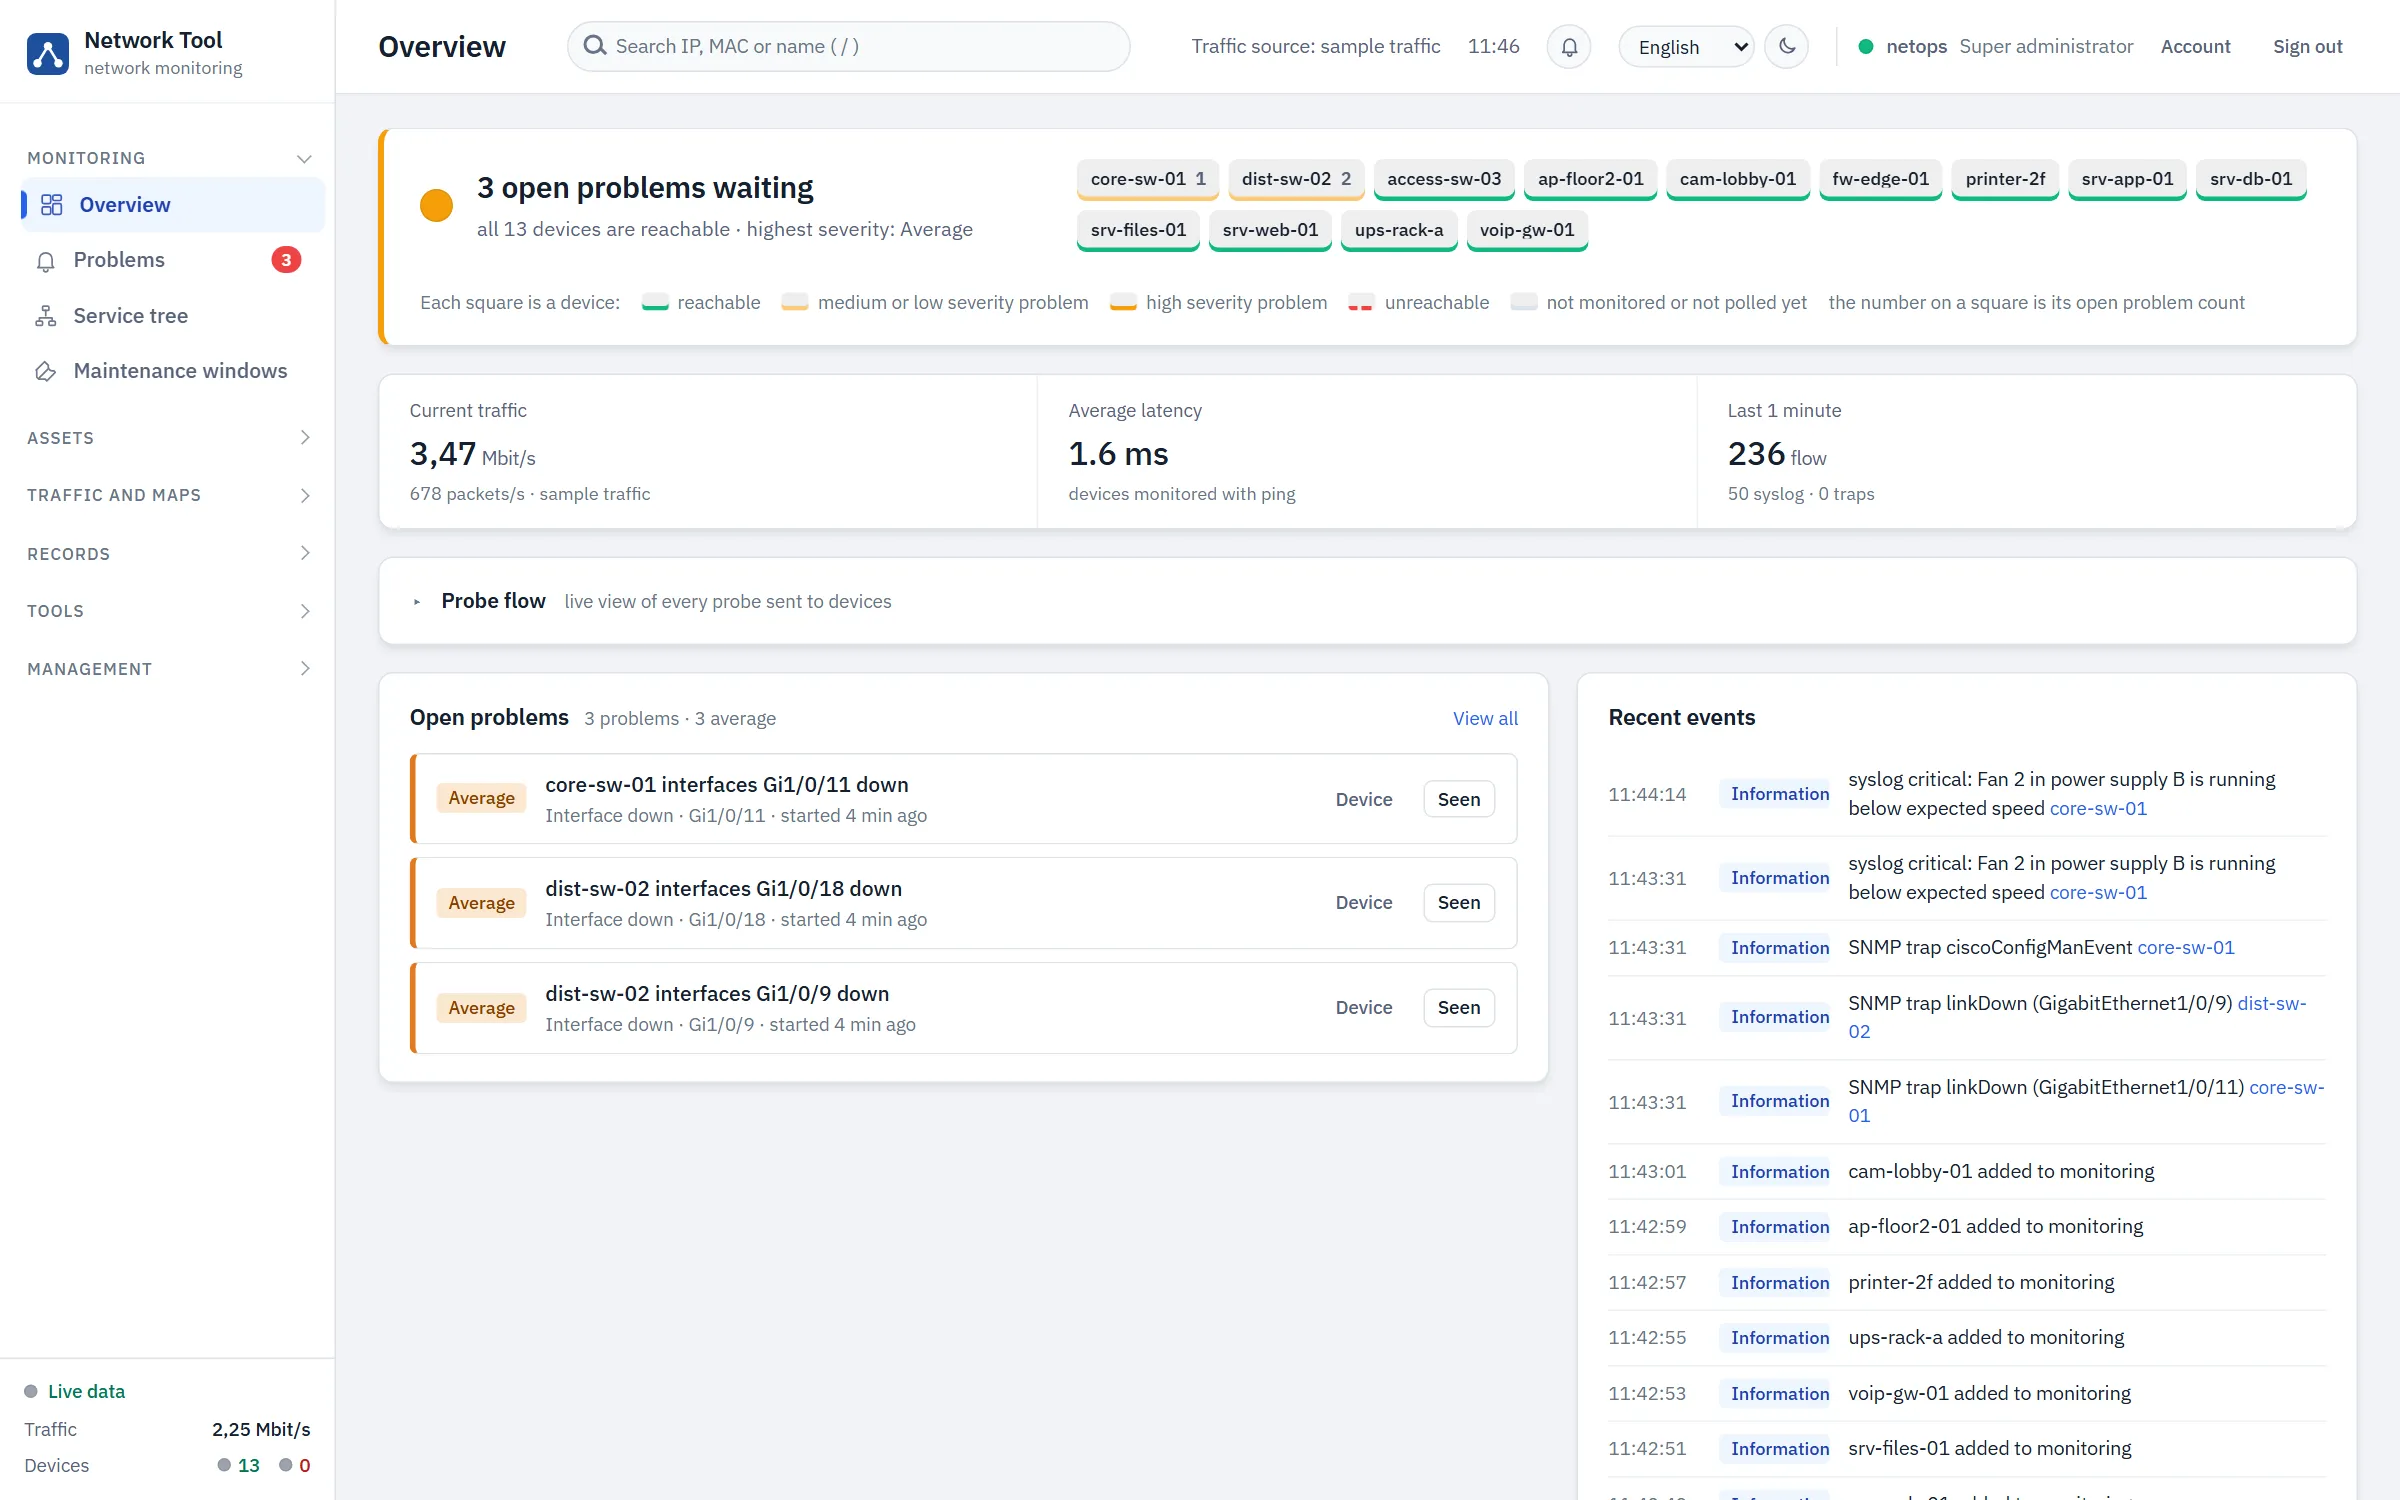
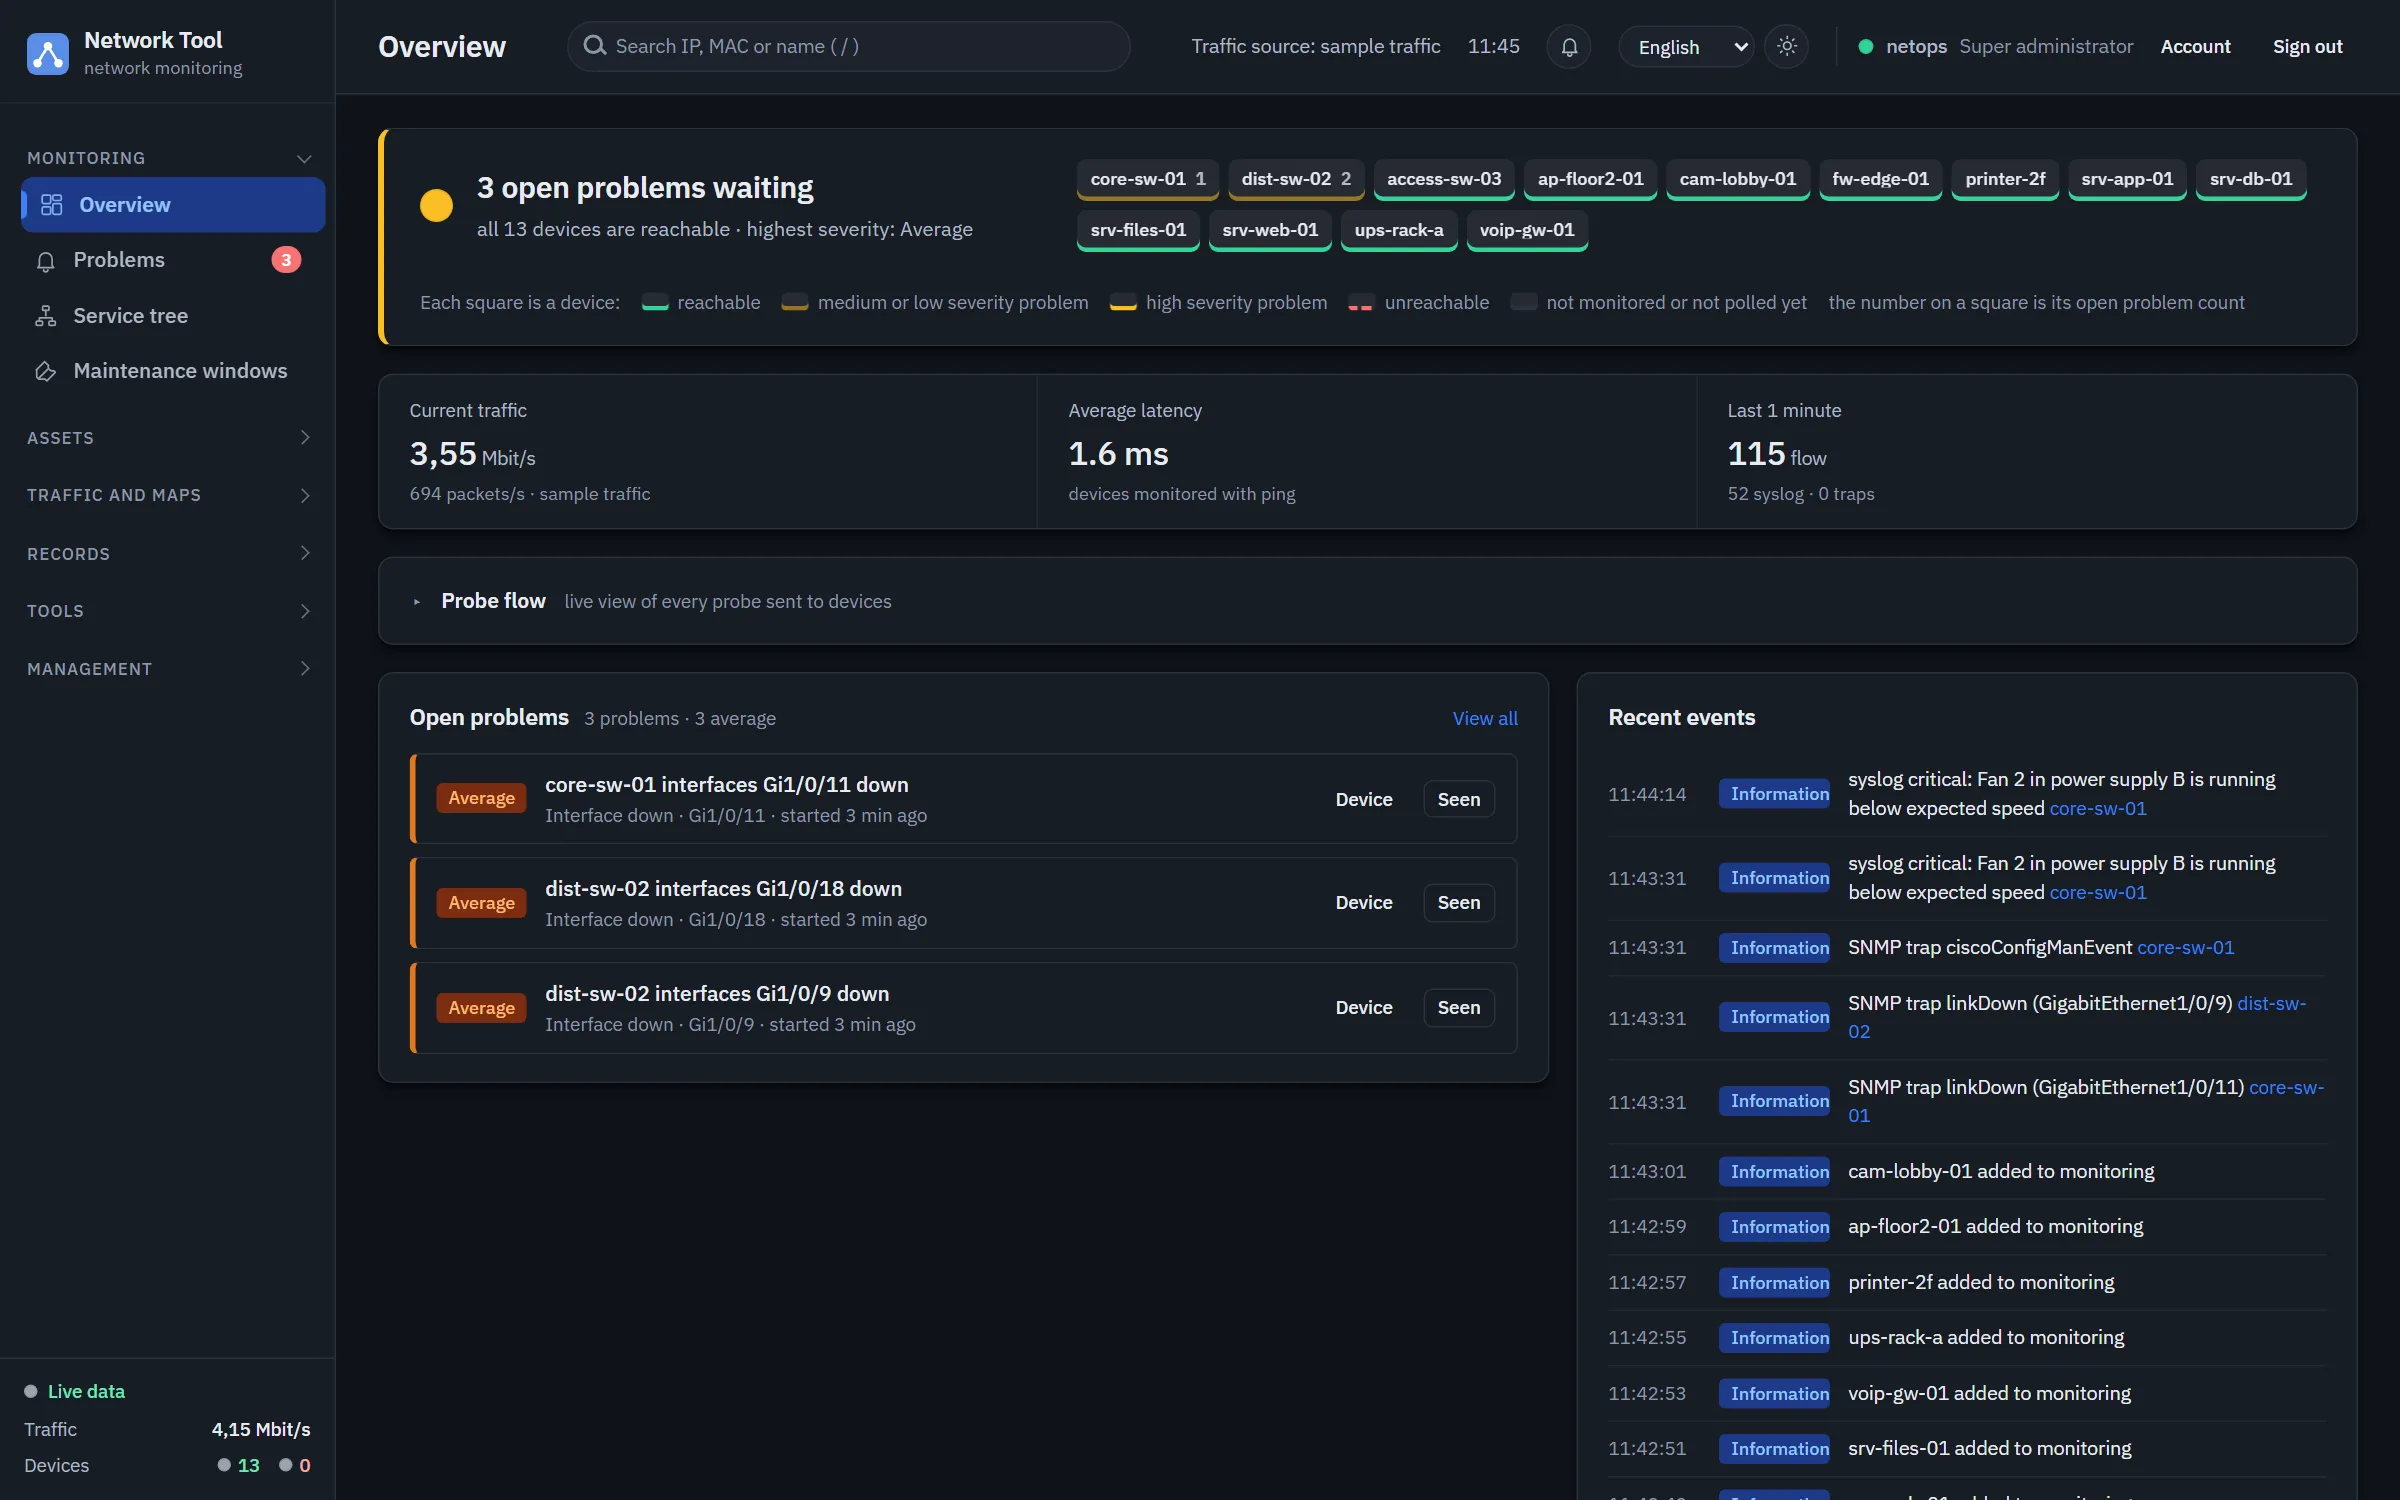
Genel bakış: anlık trafik 3,55 Mbit/s, ortalama gecikme 1,6 ms ve üç arayüz-kapalı satırıyla açık sorunlar listesi.Genel bakış: anlık trafik 3,55 Mbit/s, ortalama gecikme 1,6 ms ve üç arayüz-kapalı satırıyla açık sorunlar listesi.

3 açık sorun, 13 cihazın tümü erişilebilir.

Cihazlarınızın dilini konuşur.

Cisco IOS, Cisco NX-OS, Cisco WLC, Meraki, MikroTik, Juniper Junos, Huawei, Aruba, UniFi, FortiGate, Cisco ASA / FTD, pfSense, Linux, Windows, VMware vSphere, Proxmox VE, Synology, APC ve Kubernetes kutudan çıktığı gibi desteklenir. Onlarla SNMP v1, v2c ve v3, NetFlow v5 ve v9, IPFIX, sFlow v5, syslog, SNMP trap, LLDP ve CDP ve SSH üzerinden konuşur.

Kök neden üstte, gerisi altında.

  • Çekirdek switch 10.20.1.1 üzerinde GigabitEthernet1/0/11 arayüzü kapandı.

    Cihazın kendisi erişilebilir; syslog satırı ve linkDown trap’i aynı sayfada.

  • Kat 2 switch’i, 10.20.1.3. Üst üste üç cevapsız ping onu “çalışmıyor” yaptı; kök neden bu.

    3 bağımlı cihaz: printer-2f, ap-floor2-01 ve cam-lobby-01 bastırıldı. Dört değil, bir mesaj gönderildi.

  • 10.20.20.21, access-sw-03’ün arkasında. Switch’i kapalı olduğu için erişilemiyor.

    Listede var, uyarı yok: kök neden access-sw-03, bu yüzden yazıcı için mesaj gitmedi.

  • 10.20.20.31, kat 2 erişim noktası, access-sw-03’ün arkasında.

    Kök nedeni access-sw-03 olarak bastırıldı. Switch yeniden cevap verince kendiliğinden kapanır.

  • 10.20.20.41, lobi kamerası, access-sw-03’ün arkasında.

    Kök nedeni access-sw-03 olarak bastırıldı. Ne mail ne WhatsApp; 3 bağımlı cihazdan biri olarak sayılır.

  • Dağıtım switch’i 10.20.1.2 üzerinde GigabitEthernet1/0/9 arayüzü kapalı.

    Orta önem: switch cevap veriyor, portlarından biri vermiyor. Çekirdek kuralı tetiklenmez.

  • Aynı dağıtım switch’inde GigabitEthernet1/0/18 arayüzü kapalı.

    Bir switch’te iki port iki ayrı sorun olarak kalır; cihaz düşmediği için arkasındaki hiçbir şey bastırılmaz.

  • 10.20.1.1’den kritik bir syslog satırı: “Fan 2 in power supply B is running below expected speed”.

    Kritik satırlar olay olur; “Çekirdek ağ kapalı” kuralı bunları e-posta ve WhatsApp ile gönderir.

Nereye bakacağınızı tek ekran söyler.

Ekibin gün boyu açık tuttuğu genel bakış ekranı budur. Aşağı kaydırın; her parçasını tek tek anlatsın.

Network Tool genel bakış ekranı: açık sorunlar, her cihaz için bir kare, trafik, açık sorun listesi ve son olaylar.Network Tool genel bakış ekranı: açık sorunlar, her cihaz için bir kare, trafik, açık sorun listesi ve son olaylar.
  1. Durum tek cümlede.

    Kaç sorun açık, en kötüsü ne kadar ciddi ve kaç cihaz cevap veriyor.

  2. Her cihaz bir kare.

    Rengi durumunu, üzerindeki sayı açık sorunlarını gösterir. Kırmızı kare cevap vermeyi bırakmıştır.

  3. Trafik, gecikme, son dakika.

    Şu anki bant genişliği, ortalama ping gecikmesi ve son dakikanın akış kayıtları, syslog satırları ve trap’leri.

  4. Açık sorunlar.

    Her biri önem derecesi, cihazı ve portu ve başladığı zamanla.

  5. Görüldü, kapatmaz.

    Sorunu bilindi olarak işaretler. Sorun, nedeni ortadan kalkınca kapanır.

  6. Son olaylar, geldikleri anda.

    Kritik syslog satırları, SNMP trap’leri ve değişiklikler; her biri cihazına bağlı.

  7. Her şeyde arama.

    Bir IP, MAC adresi ya da ad, her sayfadan. / tuşu buraya getirir.

Bir şey durduğu an haberiniz olsun.

Network Tool her cihaza 15 saniyede bir ping atar. Üst üste üç cevap gelmezse cihaz “çalışmıyor” olarak işaretlenir ve size mesaj gider.

Teknik ayrıntılar
  • RTT en az/ortalama/en çok ve paket kaybıyla ICMP ping. Yanıt süresiyle TCP servis kontrolleri.
  • SNMP v1, v2c ve v3: 64-bit sayaçlı arayüz tablosu, hız, admin/oper durumu, hata ve discard; CPU ve bellek.
  • Cisco IOS, Linux, Windows, MikroTik, yazıcı, UPS ve PDU, ortam sensörü, kablosuz denetleyici ve erişim noktası, VMware ESXi ve Synology için hazır SNMP şablonları. Şablon cihazın sysObjectID değerine göre kendiliğinden seçilir.
  • Switch port paneli: port başına bir LED, hız, hata, VLAN ve o portta öğrenilen MAC adreslerinin IP karşılıkları.
  • vSphere ve Proxmox VE: host’lar, sanal makineler ve datastore doluluğu.
  • Web sitesi ve sertifika kontrolü: durum kodu, beklenen metin, yanıt süresi, TLS sertifikasının bitmesine kalan gün.
  • Bakım pencereleri: planlı çalışma alarm üretmez, kullanılabilirlik raporundan düşer.
28 portlu bir Cisco switch’in port paneli: yeşil portlar bağlı, gri portlar boş, bir portta artan hata sayacı kırmızıyla gösteriliyor.28 portlu bir Cisco switch’in port paneli: yeşil portlar bağlı, gri portlar boş, bir portta artan hata sayacı kırmızıyla gösteriliyor.

Bant genişliğini kim kullanıyor, görün.

Ağınızdaki trafiği anlık izleyin: hangi makine kiminle konuşuyor, neyle ve ne kadar.

Teknik ayrıntılar
  • Canlı paket yakalama (libpcap): en çok konuşanlar, konuşmalar, protokoller, portlar.
  • udp/2055 üzerinde NetFlow v5 / v9 / IPFIX, udp/6343 üzerinde sFlow v5: exporter’lar, en çok konuşanlar, son akışlar.
  • Şifresiz HTTP/1.x için HTTP denetleyici: metod, URL, başlıklar, gövde, durum kodu ve süre. Şifreli HTTPS içeriği okunamaz.
  • Üç katmanlı 3D ağ haritası (İnternet, ağ cihazları, yerel ağ): bağ kalınlığı trafiğe göre, kablolar LLDP/CDP komşuluk tablolarından.
  • Yazılım haritası: hangi makinede hangi servis hangi portta çalışıyor; yaklaşık altmış teknolojilik bir katalogdan tanınır (PostgreSQL, Redis, Kafka, Nginx ve diğerleri).
  • Anomali uyarısı: her adres ve arayüz haftanın her saati için olağan trafiğini öğrenir, bunun çok üstüne çıkınca sorun kaydı açılır.
3D ağ haritası: üstte İnternet, ortada switch’ler ve güvenlik duvarı, altta alt ağ kutuları içinde sunucular, ofis cihazları ve Kubernetes düğümleri; hareket eden noktalar trafiği gösteriyor.3D ağ haritası: üstte İnternet, ortada switch’ler ve güvenlik duvarı, altta alt ağ kutuları içinde sunucular, ofis cihazları ve Kubernetes düğümleri; hareket eden noktalar trafiği gösteriyor.

Bütün cihazların kayıtları tek yerde.

Cihazlarınız ters giden her şeyi zaten bir yere yazıyor. Network Tool bu satırları toplar, 90 gün saklar ve diğer her şeyle yan yana aramanızı sağlar.

Teknik ayrıntılar
  • udp/514 üzerinde syslog alıcı: RFC 3164, RFC 5424 ve Cisco IOS biçimleri. Kritik satırlar olay olur.
  • udp/162 üzerinde SNMP trap ve inform alıcı (v1, v2c).
  • FortiGate, Cisco ASA/FTD, pfSense, iptables/nftables ve MikroTik için güvenlik duvarı kaydı analizi: kural başına izin ve red, en çok reddedilen kaynak ve portlar, port tarama tespiti.
  • PostgreSQL’de saklanır. Varsayılan süre: syslog, trap ve güvenlik duvarı olayları 90 gün, NetFlow kayıtları 7 gün. Her biri değiştirilebilir.
  • Metrikler: 5 dakikalık özetler 30 gün, saatlik özetler 400 gün saklanır. Grafikler arşivi ek bir adım olmadan okur.
  • Her sayfada zaman aralığı, süzgeç ve CSV dışa aktarma içeren bir “Geçmiş” kartı vardır.
Çekirdek switch’ten gelen syslog satırları: arayüz kapandı hataları, konfigürasyon değişiklikleri ve SSH girişleri; önem derecesi ve Cisco mesaj koduyla.Çekirdek switch’ten gelen syslog satırları: arayüz kapandı hataları, konfigürasyon değişiklikleri ve SSH girişleri; önem derecesi ve Cisco mesaj koduyla.

İki yüz mesaj yerine bir mesaj.

Çekirdek switch düştüğünde arkasındaki her cihaz da cevap vermez. Network Tool asıl nedenin hangi cihaz olduğunu bulur ve yalnızca onun için, kaç cihazı etkilediğini de yazarak tek bir mesaj gönderir.

Teknik ayrıntılar
  • Önem dereceleri ve tetikler: cihaz düştü, paket kaybı, gecikme, arayüz kapandı ya da doldu, CPU, bellek, port kapandı, sertifika bitiyor ve diğerleri.
  • Üst cihaz tanımı: üst cihaz düşünce arkasındaki cihazların sorunları “bastırıldı” olarak listelenir ve mail göndermez.
  • Gönderim: e-posta (yerleşik SMTP istemcisi), WhatsApp (Meta WhatsApp Cloud API) ve Slack, Microsoft Teams ya da bir çağrı sistemi için webhook.
  • Kurallar: sorun türü, cihaz ya da grup, en düşük önem derecesi, ilk mesajdan önce bekleme süresi, tekrar aralığı ve “düzeldi” bildirimi.
  • Otomatik eylem: bir sorun kaydı açıldığında sunucuda bir script ya da cihazda SSH ile bir komut çalıştırma.
  • Günlük, haftalık ya da aylık zamanlanmış rapor; CSV eki ve SLA hedefiyle.
  • Kapasite tahmini: son yedi günün eğilimine göre 30 gün içinde dolacak bir disk ya da bellek havuzu için sorun kaydı açılır.
  1. access-sw-03 cevap vermeyi bırakır.

    Üst üste üç ping cevapsız kalır. 45 saniye sonra kat 2 switch’i “çalışmıyor” olarak işaretlenir ve Yüksek önemde bir sorun kaydı açılır.

  2. Arkasındaki cihazlar bastırılır.

    Kat 2’deki yazıcı, erişim noktası ve kamera da cevap vermez olur. Network Tool üst cihazlarının düştüğünü bilir ve onları bastırılmış olarak listeler.

  3. Tek bir mesaj gider.

    “Çekirdek ağ kapalı” kuralı access-sw-03 için bir e-posta ve bir WhatsApp mesajı gönderir; 3 cihazın ona bağlı olduğunu da yazar. Diğer üçü için hiçbir şey gönderilmez.

Açık sorunlar1 ilgi bekliyor4 ilgi bekliyor · 3 bastırıldı
Yüksekaccess-sw-03 is not answering ICMP (7 consecutive failed checks)Cihaza erişilemiyor · 1 dk önce başladı · 3 bağımlı cihaz
Bastırıldıprinter-2f is not answering ICMP (7 consecutive failed checks)Cihaza erişilemiyor · 1 dk önce başladı · kök neden: access-sw-03
Bastırıldıap-floor2-01 is not answering ICMP (7 consecutive failed checks)Cihaza erişilemiyor · 1 dk önce başladı · kök neden: access-sw-03
Bastırıldıcam-lobby-01 is not answering ICMP (7 consecutive failed checks)Cihaza erişilemiyor · 1 dk önce başladı · kök neden: access-sw-03
Gönderildi: e-posta ve WhatsAppkural “Çekirdek ağ kapalı” · access-sw-03 · 3 bağımlı cihazbastırılan 3 cihaz için hiçbir şey gönderilmedi

“Bu IP kim?” sorusundan çözüme.

Arama kutusuna bir adres yazın. Cihazı, takılı olduğu switch portunu, sorunlarını ve yakın geçmişini görürsünüz. Traceroute’u ya da terminali aynı ekrandan açarsınız.

Teknik ayrıntılar
  • Genel arama (kısayol /): IP, MAC adresi ya da ad ile cihazlar, yeni görülen cihazlar, ARP, canlı trafik, kayıtlar ve HTTP istekleri arasında.
  • Makine 360: her adres için tek sayfa; kimlik, switch portu ve MAC, açık sorunlar ve sekiz kaynaktan kurulan tek bir zaman çizgisi.
  • Teşhis: kayıp ve gecikme grafikli ping, ters DNS’li traceroute, DNS sorgusu ve port kontrolü.
  • Tarayıcıda SSH ile web terminal; yalnızca yöneticiler için, denetim kaydına yazılır.
  • Cisco IOS/NX-OS, MikroTik, Junos, Huawei ve Linux için konfigürasyon yedeği: her gece ve istek üzerine, satır satır fark ve konfigürasyon değişince uyarı.
  • “Telnet kapalı olmalı” gibi uyumluluk kuralları: ihlal sorun kaydı açar.
  • Ağ keşfi: ARP tablosu ve alt ağ taraması, onay bekleyen yeni cihazlar, iki tarama arasındaki fark.
  • Alt ağ doluluğu ve DHCP kapsamlarıyla IP adres yönetimi; seri numarası ve garanti tarihleriyle donanım envanteri.
10.20.1.1 adresindeki core-sw-01 için Makine 360 sayfası: açık bir arayüz sorunu, MAC adresi, tespit edilen tip “Switch, Cisco” ve son syslog satırları ile trap’lerin zaman çizgisi.10.20.1.1 adresindeki core-sw-01 için Makine 360 sayfası: açık bir arayüz sorunu, MAC adresi, tespit edilen tip “Switch, Cisco” ve son syslog satırları ile trap’lerin zaman çizgisi.

Sunucu sizin, veri sizin, kurallar sizin.

Network Tool kendi sunucunuzda çalışır. Ağ verileriniz şirketinizin içinde kalır. Kimin neyi görüp değiştirebileceğine siz karar verirsiniz ve her değişiklik kayda geçer.

Teknik ayrıntılar
  • Tek bir Java uygulaması ve PostgreSQL. Docker Compose dosyası ikisini birlikte başlatır. systemd birimi de hazırdır.
  • Uygulamanın 28 alanının her biri için Yok, Görüntüle ya da Yönet yetkisi veren roller.
  • Parolalar Argon2id ile saklanır. Kullanıcı başına ikinci giriş adımı: e-posta kodu ya da doğrulayıcı uygulama (TOTP). LDAP / Active Directory ile giriş.
  • Her değişiklik ve girişin önceki ve sonraki değerleriyle tutulduğu denetim kaydı; SHA-256 hash zinciri ve bütünlük kontrolüyle korunur. Varsayılan olarak 365 gün saklanır.
  • Şirketinizin adı ve logosu ekranlarda, giriş sayfasında ve her e-postada.
  • Altı arayüz dili (Türkçe, İngilizce, Fransızca, İtalyanca, Afrikaanca ve Basitleştirilmiş Çince), açık ve koyu tema, telefonda da çalışan düzen.
  • İki sunucuyla yüksek erişilebilirlik: aktif sunucu 30 saniye sessiz kalınca yedek devralır. Uzak sondalar şubeleri izleyip merkeze bildirir.
  • REST API ve canlı WebSocket akışı.
Denetim kaydı: girişler ve ayar değişiklikleri; kim, ne zaman, nereden ve sonuç.Denetim kaydı: girişler ve ayar değişiklikleri; kim, ne zaman, nereden ve sonuç.

İlk uyarıya üç adım.

  1. Bir Linux sunucuya kurun.

    Uygulamayı ve veritabanını Docker Compose ile başlatın ya da Java dosyasını mevcut PostgreSQL’inizle çalıştırın.

    bash
    docker compose -f docker/docker-compose.yml up -d
  2. Cihazlarınızı ona yönlendirin.

    Router ve switch’lerinizde sunucuyu SNMP, syslog ve NetFlow hedefi olarak ekleyin. Bir Cisco cihazda bu beş satırdır:

    Cisco IOS
    snmp-server community public RO
    snmp-server host <sunucu> version 2c public
    logging host <sunucu>
    ip flow-export version 9
    ip flow-export destination <sunucu> 2055
  3. İzleyin, haber alın, düzeltin.

    Cihazlar cevap verdikçe genel bakış ekranına düşer. Bir uyarı kuralı ekleyin; bir sonraki sorun telefonunuza gelir.

    Network ToolWhatsApp · 11:34

    Yüksek · access-sw-03 ICMP’ye cevap vermiyor (üst üste 7 başarısız kontrol)

    Cihaza erişilemiyor · 10.20.1.3 · 3 bağımlı cihaz

    Kural: Çekirdek ağ kapalı · düzelene kadar 30 dk’da bir tekrarlar

Denetleyecek kişiler için yapıldı.

  • Kendi sunucunuzda

    Sizin sunucunuzda çalışır. Ağ verisi şirketinizden çıkmaz.

    Java 21 + PostgreSQL, Docker ya da systemd

  • Roller ve iki adımlı giriş

    Herkes yalnızca ihtiyacı olan yetkiyi alır.

    28 alan × Yok / Görüntüle / Yönet · TOTP ya da e-posta kodu · LDAP

  • Değiştirilemez denetim kaydı

    Her değişikliği kimin, ne zaman yaptığı ve önceki hâli görünür.

    Bütünlük kontrollü SHA-256 hash zinciri

  • Sizin markanız

    Her ekranda ve e-postada şirketinizin adı ve logosu.

    Ad, alt yazı, logo (SVG, PNG, WebP)

Kullanıcılar ve roller: kilitli süper yönetici rolü ve hazır gelen Yönetici ile Görüntüleyici rolleri, türleriyle.Kullanıcılar ve roller: kilitli süper yönetici rolü ve hazır gelen Yönetici ile Görüntüleyici rolleri, türleriyle.

Neden tek uygulama.

Çoğu ağı birkaç ayrı araç izler. Biri cihazlara ping atar, biri akışları toplar, biri kayıtları saklar; konfigürasyon yedekleri de bir script’te durur.

Network Tool bu işleri tek kurulumda, tek girişin arkasında ve hepsini kapsayan tek bir arama kutusuyla yapar.

Böylece güncellenecek tek bir sunucu, yeni gelen personelin öğreneceği tek bir araç olur. Bir şey bozulduğunda cevap tek ekrandadır.

İşAyrı araçlarlaNetwork Tool ile
Her cihaz çalışıyor mu?İzleme sunucusuCihazlar, Sorunlar
Bant genişliğini kim kullandı?Akış toplayıcıCanlı trafik, NetFlow akışları
Cihaz ne kaydetti?Syslog sunucusuSyslog, SNMP trap, Güvenlik duvarı
Konfigürasyonda ne değişti?Yedekleme script’iKonfigürasyon yedekleri, farkıyla
Cihaza bağlanmakDizüstündeki SSH istemcisiWeb terminal, kayıt altında
Doğru kişiye haber vermekHer araçta ayrı uyarı ayarıTek kural seti: e-posta, WhatsApp, webhook

Kubernetes node’larınızı da izler.

Her node’daki küçük bir ajan CPU, bellek, disk, ağ ve TCP sağlığını tek bir dışa giden bağlantıyla Network Tool’a gönderir. Node’a hiçbir zaman bir şey gönderilmez.

Kubernetes ajanı nasıl çalışır
Ajanlı makineler sayfası: biri master ikisi worker olmak üzere üç Kubernetes düğümü çevrim içi; CPU, bellek, ağ ve TCP sütunları.Ajanlı makineler sayfası: biri master ikisi worker olmak üzere üç Kubernetes düğümü çevrim içi; CPU, bellek, ağ ve TCP sütunları.

Ağınıza göre lisans.

Sunucunuza kurulur, şirket başına lisanslanır. Kaç cihazınız ve kaç lokasyonunuz olduğunu söyleyin, teklifi gönderelim.

Sizinkine benzeyen bir ağda görün.

Network Tool’u size canlı gösterelim, kurulumunuzla ilgili sorularınızı cevaplayalım.

Canlı demo isteyin